Nasza tożsamość potwierdzana jest na rozmaite sposoby: hasła, kody, linie papilarne. Celem jest jak najlepsza ochrona danych.
- Dyrektywa PSD2 reguluje świadczenie elektronicznych usług płatniczych. Dzięki niej banki stosują 2FA - uwierzytelnianie dwuskładnikowe.
- Jedną z najpopularniejszych metod uwierzytelniania są kody wysyłane przez wiadomości SMS.
- Najbezpieczniej używać więcej niż dwóch sposobów potwierdzania tożsamości, niezależnie z jakiej cyfrowej usługi korzystamy
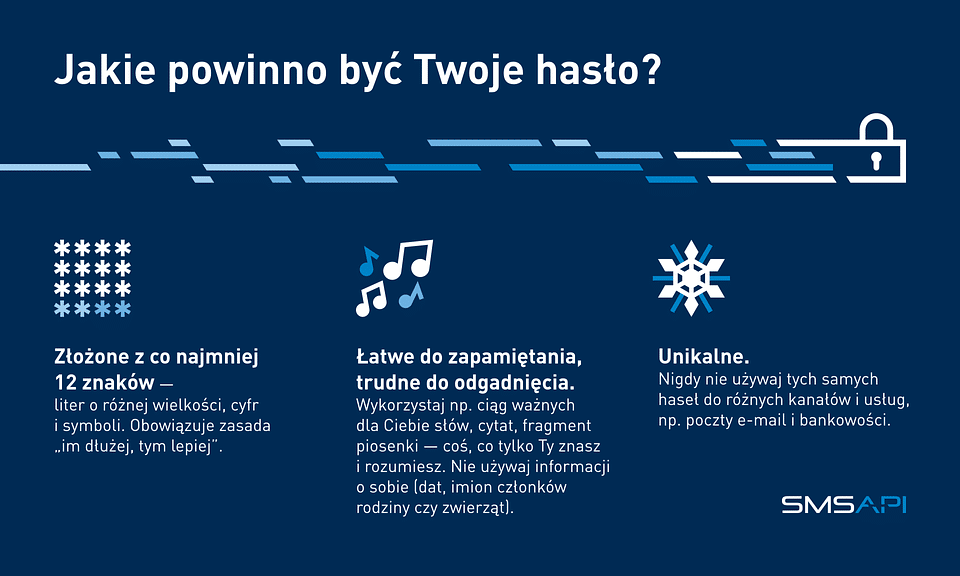
Przykłady cyberataków i oszustw opartych na przechwyceniu danych można mnożyć. Wystarczy wspomnieć choćby niedawną próbę wyłudzenia danych dostępowych do skrzynek mailowych posłów czy coraz częstszy phishing, czyli podszywanie się pod usługodawców i np. żądanie uregulowania rzekomej zaległej płatności. Hakerzy nie próżnują, a nam pozostaje dbać o bezpieczeństwo. Jedno jest pewne, by chronić dostęp do naszych danych, nie wystarczy samo hasło, o które zresztą trzeba również szczególnie zadbać.
Ochrona dostępu
Ochrona dostępu
Jeśli mówimy o zabezpieczaniu cennych informacji, rozróżniamy trzy kluczowe pojęcia, które często są mylnie stosowane: identyfikacja, uwierzytelnienie i autoryzacja. Identyfikacja to wskazanie tożsamości, czyli np. podanie loginu lub nazwy użytkownika, uwierzytelnienie jest jej potwierdzeniem (np. hasłem lub kodem), z kolei autoryzacja - przyznaniem prawa dostępu do danych.
W codziennym życiu przechodzimy przez ten proces wielokrotnie: korzystając ze smartfona, logując się do różnego rodzaju systemów czy wykonując transakcje płatnicze. Chronimy w ten sposób dostęp do danych i pieniędzy, zabezpieczamy też zmianę hasła czy konfigurację konta. Sposoby dodatkowego uwierzytelniania przeszły niemałą ewolucję - dzisiaj trudno sobie wyobrazić, że wykonując przelewy posługiwaliśmy się np. kartami kodów ze zdrapkami (które łatwo mogły dostać się w niepowołane ręce). Pierwszym krokiem w kierunku aktualnego stanu rzeczy, były tokeny GSM, czyli aplikacje na telefon generujące kody. Niebawem pojawiły się kody wysyłane SMS-em.
Bezpieczny SMS
- Uwierzytelnianie za pomocą kodów wysyłanych przez SMS zyskało ogromną popularność i dzisiaj jest stałym elementem np. korzystania z bankowości elektronicznej. SMS-y cenione są przede wszystkim za prostotę i powszechną dostępność. Jeśli dbamy o bezpieczeństwo naszego telefonu, do przechwycenia danych dochodzi bardzo rzadko. Oczywiście zawsze należy dokładnie czytać treść wiadomości, zanim zatwierdzimy transakcję płatniczą czy klikniemy w link - mówi Maja Wiśniewska z SMSAPI, firmy oferującej usługi masowej wysyłki wiadomości, w tym dla sektora finansowego. Aby uwierzytelnienie było skuteczne należy także odpowiednio zabezpieczyć urządzenie, z którego korzystamy. Oznacza to, że jeżeli na nasz telefon otrzymujemy kody uwierzytelniające, dostęp do niego powinien być chroniony np. odciskiem palca lub PIN-em. Poza tym treść SMS-a nie powinna pokazywać się na wygaszaczu, zatem konieczne jest wyłączenie wyświetlania wiadomości na ekranie blokady. Wszystko po to, aby zapobiec zdobyciu danych przez cyberprzestępcę, jeżeli odgadnie hasło i login - dodaje Łukasz Mitera, IT System Security & Audit Specialist w SMSAPI.
Potencjalne zagrożenie stanowi też przechwycenie karty SIM, która identyfikuje i zabezpiecza połączenie telefonu z siecią. - Mówi ona operatorowi telefonii komórkowej “Cześć, tu jestem! Przekazuj połączenia i SMS-y skierowane do określonego numeru na ten telefon!” i jednocześnie zapewnia, że nawet jeśli ktoś podsłuchując sieć komórkową przechwyci wiadomość albo połączenie skierowane do pewnego numeru, nie będzie w stanie ich odszyfrować - tłumaczy Jakub Kluz, Product Manager w SMSAPI. - Jest fundamentalnym komponentem relacji operator-abonent, który słusznie wymaga szczególnej ochrony. Bardzo rzadko zdarza się, że ktoś próbuje podszyć się pod kogoś, kim nie jest i otrzymać duplikat starej albo kompletnie nową kartę SIM zarejestrowaną na kogoś innego. Skala przygotowań do takiego procederu i wysiłek, włożony w poznanie konkretnej ofiary jest znaczny, ryzyko wykrycia też jest duże, celami oszustwa w przeważającej części są osoby o dużej decyzyjności. Tego typu działania są więc bardzo sporadyczne.
Oprócz transakcji płatniczych, kody SMS mają szerokie zastosowanie w wielu innych obszarach, gdzie potrzebne jest potwierdzenie tożsamości. Wykorzystywane są do weryfikacji dostępu do kont (np. Google) i aplikacji (np. Booking, Tinder), zmian haseł, aktywowania usług czy w elektronicznym podpisywaniu dokumentów.